🔐 认证
LiveMock 由单一账号保护。没有团队,也没有按项目的权限——一个账号拥有整个实例。
首次运行
首次访问时,dashboard 会显示注册表单。设置用户名和密码(至少 8 个字符),你会立即登录。
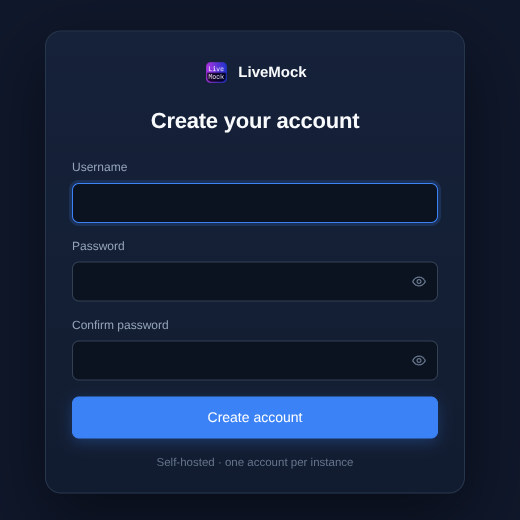
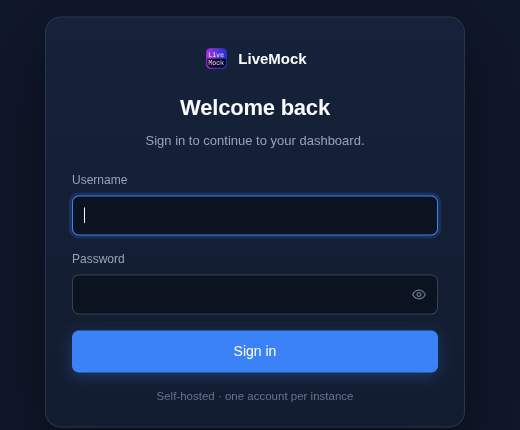
账号创建完成后,注册端点会永久关闭。之后每次访问都会显示登录表单:
公网部署
第一个调用注册接口的人就拥有该账号——按设计没有初始化令牌。如果你把 LiveMock 部署在公网服务器上,请在首次启动后立即注册,或者先在私有地址上启动。
受保护的范围
- dashboard、每个
/api端点以及 Socket.IO 连接都需要已登录的会话。 - 项目的 mock 端口(例如
http://localhost:8088)保持公开,因此被 mock 的 API 和测试客户端无需凭据即可继续工作。
会话
- 会话保存在 httpOnly cookie 中,7 天内有活动即保持有效。
- 会话在后端重启后依然有效,因此更新服务不会把你登出。
- 登出只结束当前会话,其他设备保持登录。
- 修改密码会让其他所有会话登出(见账号设置)。
登录失败
同一 IP 的连续登录失败会指数级退避,上限 30 分钟。账号本身永远不会被锁定,因此输错密码不会把你永久锁在门外。部署在反向代理之后时,请设置 LIVEMOCK_TRUST_PROXY,让限流看到真实客户端 IP——参见配置。
找回丢失的密码
系统不会发送密码重置邮件。账号只能从命令行重置,并且必须先停止后端(见下方注意事项)。如果你是通过 npm 运行 LiveMock,请使用:
npx livemock reset-admin <new-username>
如果你是全局安装的包,把 npx 换成 livemock。在源码仓库中运行时,请使用:
yarn workspace livemock reset-admin <new-username>
系统会两次提示输入新密码(输入不回显,第二次用于确认)。该命令会同时重置用户名和密码,并使所有会话失效。重新启动后端后登录即可。
警告
必须先停止后端:服务运行期间数据库是从内存写入的,针对运行中服务做的重置会被覆盖。